Trump v. Slaughter blaast het EU-US Data Privacy Framework niet op - maar het fundament is wel beschadigd
NOYB publiceerde deze week een analyse met een kop die je niet kon missen: "US Supreme Court just blew up EU-US Data Transfers." De aanleiding is de uitspraak Trump v. Slaughter, waarin het Amerikaanse Supreme Court oordeelde dat de Federal Trade Commission (FTC) niet langer onafhankelijk van de president mag opereren. NOYB's redenering: als de FTC niet onafhankelijk is, kan de Europese Commissie niet langer vertrouwen op FTC-handhaving als fundament onder het EU-US Data Privacy Framework (DPF). De adequacy decision moet worden ingetrokken.
De realiteit is genuanceerder. Maar de operationele impact voor organisaties met US-transfers is reëel, en urgent.
Wat er juridisch is gebeurd
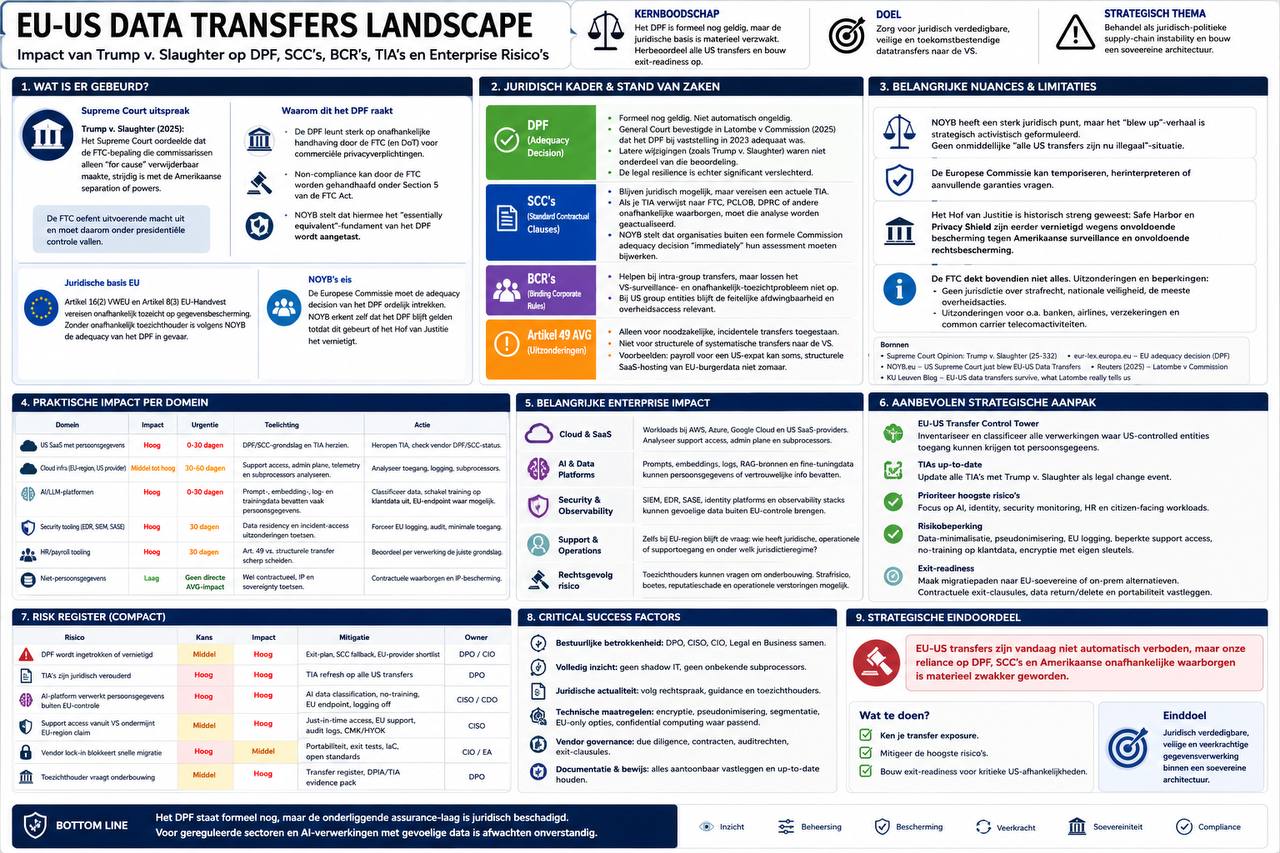
Het Supreme Court oordeelde in Trump v. Slaughter dat de wettelijke bepaling die FTC-commissarissen alleen "for cause" verwijderbaar maakte, strijdig is met de Amerikaanse separation of powers. De FTC oefent volgens het Court uitvoerende macht uit en moet daarom onder presidentiële controle vallen. De president kan FTC-commissarissen nu naar believen ontslaan.
Dit raakt direct aan het DPF. Deelname aan het DPF vereist dat een organisatie onder onderzoeks- en handhavingsbevoegdheden van de FTC, het Department of Transportation (DoT) of een vergelijkbare wettelijke instantie valt. De Europese Commissie beschrijft in haar adequacy decision expliciet dat non-compliance door de FTC kan worden gehandhaafd onder Section 5 van de FTC Act.
NOYB's juridische aanval is scherp: EU-recht vereist onafhankelijk toezicht op gegevensbescherming via artikel 16(2) VWEU en artikel 8(3) van het EU-Handvest. Als de VS geen onafhankelijke toezichthouder meer kan bieden, is volgens NOYB het "essentially equivalent"-fundament van het DPF aangetast.
Wat er níet is gebeurd
Dit is geen onmiddellijke "alle US transfers zijn nu illegaal"-situatie. De DPF adequacy decision blijft formeel gelden totdat de Europese Commissie haar intrekt of het Hof van Justitie haar vernietigt. NOYB erkent dat zelf ook.
Het EU General Court hield het DPF in 2025 nog overeind in Latombe v Commission. Maar dat oordeel keek naar de situatie bij vaststelling in 2023, niet naar latere constitutionele verschuivingen zoals Trump v. Slaughter.
Voor organisaties die leunen op SCC's, BCR's of Transfer Impact Assessments (TIA's) is de impact wél sneller operationeel. Zij moeten zélf beoordelen of de feitelijke bescherming in de VS nog "essentially equivalent" is. En dat is precies waar de urgentie zit.
Waarom dit extra relevant is voor cloud, SaaS en AI
De discussie gaat niet alleen over klassieke persoonsgegevensoverdracht naar Amerikaanse partijen. De praktische impact zit in:
| Domein | Voorbeelden |
|---|---|
| Cloud workloads | AWS, Azure, Google Cloud, EU-region claims met US support access |
| SaaS-providers | Analytics, telemetry, support access door US-personnel |
| AI-platformen | Prompts, embeddings, logs, fine-tuningdata naar US-controlled entities |
| Security tooling | SIEM, EDR, SASE, identity platforms, observability stacks |
Voor AI is het risico groter dan bij "gewone" SaaS. Promptdata, embeddings, audit logs, RAG-bronnen en agent-acties bevatten vaak persoonsgegevens, vertrouwelijke bedrijfsinformatie of afgeleide data. Zelfs wanneer data in een "EU region" staat, blijft de relevante vraag: wie heeft juridische, operationele of supporttoegang, en onder welk jurisdictieregime?
Wat verandert er per transfermechanisme
DPF, formeel nog bruikbaar, materieel kwetsbaarder. De adequacy decision is niet automatisch weg. Maar de onderliggende assurance-laag is juridisch beschadigd. De FTC dekt bovendien niet alles: de Commissie noteert zelf dat de FTC geen jurisdictie heeft over strafrecht, nationale veiligheid, de meeste overheidsacties, en uitzonderingen kent voor banken, airlines, verzekeringen en common carrier telecomactiviteiten.
SCC's, direct herbeoordelen. SCC's blijven juridisch mogelijk, maar vereisen een actuele TIA. Als je TIA verwijst naar FTC, PCLOB, DPRC of andere onafhankelijke waarborgen, moet die analyse worden geactualiseerd. NOYB stelt dat organisaties buiten een formele Commission adequacy decision "immediately" hun assessment moeten bijwerken.
BCR's, zelfde probleem. Binding Corporate Rules helpen bij intra-group transfers, maar lossen het VS-surveillance- en onafhankelijk-toezichtprobleem niet op. Bij US group entities blijft de feitelijke afdwingbaarheid en overheidsaccess relevant.
Artikel 49 AVG, alleen uitzonderlijk. NOYB benadrukt terecht dat artikel 49 AVG noodzakelijke incidentele transfers kan toestaan, maar niet structureel offshoren naar de VS. Payroll voor een US-expat kan soms, structurele SaaS-hosting van EU-burgerdata niet.
Enterprise impactmatrix
| Domein | Impact | Urgentie | Actie |
|---|---|---|---|
| US SaaS met persoonsgegevens | Hoog | 0-30 dagen | DPF/SCC-grondslag en TIA herzien |
| Cloud infra met EU-region maar US provider | Middel-Hoog | 30-60 dagen | Support access, admin plane, telemetry en subprocessors analyseren |
| AI/LLM-platformen | Hoog | 0-30 dagen | Prompt-, embedding-, log- en trainingdata classificeren |
| Security tooling (EDR, SIEM, SASE) | Hoog | 30 dagen | Data residency en incident-access uitzonderingen toetsen |
| HR/payroll tooling | Hoog | 30 dagen | Art. 49 versus structurele transfer scheiden |
| Niet-persoonsgegevens | Laag | Geen directe AVG-impact | Wel contractueel, IP en sovereignty toetsen |
Concrete 30-60-90 dagen aanpak
0 tot 30 dagen: juridische en technische triage.
Inventariseer alle US transfers, inclusief subprocessors, support access, telemetry, crash logs, model logging en agent memory. Heropen TIA's voor alle high-risk US providers. Vraag leveranciers om actuele DPF-status, SCC's, subprocessorlijst, government access policy, support model, key management en EU-only opties.
30 tot 60 dagen: risicobeperking.
Zet data-minimalisatie en pseudonimisering vóór transfer aan. Beperk admin/support access vanuit de VS. Schakel model training op klantdata uit. Forceer EU logging en EU observability waar mogelijk. Segmenteer AI-workloads: geen bijzondere persoonsgegevens, strafrechtgegevens of vertrouwelijke bestuursinformatie naar US-controlled AI-services zonder expliciete DPIA en aanvullende maatregelen.
60 tot 90 dagen: exit-readiness.
Maak een migratiepad voor kritieke workloads naar EU-soevereine of on-prem alternatieven. Leg een "DPF failure scenario" vast in het register strategische risico's. Neem contractuele exit-clausules, data return/delete procedures en technische portabiliteit op in vendor governance.
Risk register
| Risico | Kans | Impact | Mitigatie | Owner |
|---|---|---|---|---|
| DPF wordt ingetrokken of vernietigd | Middel | Hoog | Exit-plan, SCC fallback, EU-provider shortlist | DPO/CIO |
| TIA's zijn juridisch verouderd | Hoog | Hoog | TIA refresh op alle US transfers | DPO |
| AI-platform verwerkt persoonsgegevens buiten EU-controle | Hoog | Hoog | AI data classification, no-training, EU endpoint, logging off | CISO/CDO |
| Support access vanuit VS ondermijnt EU-region claim | Middel | Hoog | Just-in-time access, EU support, audit logs, CMK/HYOK | CISO |
| Vendor lock-in blokkeert snelle migratie | Hoog | Middel | Portabiliteit, exit tests, IaC, open standards | CIO/EA |
| Toezichthouder vraagt onderbouwing | Middel | Hoog | Transfer register, DPIA/TIA evidence pack | DPO |
Strategisch eindoordeel
NOYB overdrijft niet over de structurele kwetsbaarheid, maar wel enigszins over de directe juridische eindstatus. De beste interpretatie: het DPF staat formeel nog, maar de onderliggende assurance-laag is juridisch beschadigd. Voor gereguleerde sectoren, overheid, rechtspraak, zorg, finance en AI-verwerkingen met gevoelige data is afwachten onverstandig.
De juiste board-boodschap:
EU-US transfers zijn vandaag niet automatisch verboden, maar onze reliance op DPF, SCC's en Amerikaanse onafhankelijke waarborgen is materieel zwakker geworden. We moeten binnen 30 dagen onze transfer exposure kennen, binnen 60 dagen de hoogste risico's mitigeren, en binnen 90 dagen exit-readiness hebben voor kritieke US-afhankelijkheden.
Dit is geen "panic migration"-moment. Het is een sovereign architecture trigger. Behandel het als juridisch-politieke supply-chain instability, en bouw gefaseerde exit-readiness voor kritieke datastromen.
Bronnen:
- NOYB, "US Supreme Court just blew up EU-US Data Transfers" (2026)
- Supreme Court of the United States, Trump v. Slaughter, No. 24-884 (2026)
- European Commission, "EU-US Data Privacy Framework", Adequacy decision C(2023) 4745
- General Court of the European Union, Latombe v Commission, T-554/23 (2025)
Trump v. Slaughter blaast het EU-US Data Privacy Framework niet op - maar het fundament is wel beschadigd
Dit artikel is exclusief beschikbaar voor nieuwsbrief-abonnees. Schrijf je in voor toegang tot 880+ artikelen.
Geen spam. Uitschrijven op elk moment.
AI & Security Intelligence
Wekelijkse nieuwsbrief met AI updates, security alerts en compliance inzichten, direct in uw inbox.
Security & AI Operating Model
Advisory met executiekracht
Van BIO2 en NIS2 tot EU AI Act, embedded in uw operating model, niet als extern project. Maandelijks opzegbaar, met assessments als bewijsvoering.