AgentRiskBOM: Waarom SBOM en AIBOM niet genoeg zijn voor agentic AI
Een Software Bill of Materials (SBOM) vertelt je welke dependencies in je applicatie zitten. Een AIBOM voegt modelmetadata en dataset provenance toe. Maar geen van beide beantwoordt de meest kritische vraag voor een AI-agent: wat mag dit systeem eigenlijk doen?
Die vraag staat centraal in AgentRiskBOM: A Risk-Scoping Security Bill of Materials for Agentic AI Systems, een paper van Srimonti Dutta en Akshata Kishore Moharir (WAI USA Research Labs) die een structurele transparantie-gap blootlegt in hoe we naar AI-veiligheid kijken.
De blinde vlek van bestaande BOM-standaarden
Traditionele SBOM's zijn gebouwd voor software, ze inventariseren dependencies, versies, licenties en kwetsbaarheden. AIBOM en MLBOM breiden dit uit naar modelmetadata, training provenance en dataset documentatie. Maar agentic AI-systemen opereren fundamenteel anders dan statische software of passieve modellen.
Een AI-agent redeneert én handelt. Hij leest context, roept tools aan, schrijft bestanden, benadert externe API's, coördineert met andere agents, en kan dit doen zonder menselijke tussenkomst. De security boundary van zo'n systeem wordt niet gevangen door een dependency inventory alleen.
Het paper kwantificeert deze gap via een prior-art coverage matrix over 16 capability dimensions:
| Capability | SBOM | AIBOM | MLBOM | AgentRiskBOM |
|---|---|---|---|---|
| Software dependencies | ✅ 1.0 | 0.0 | 0.0 | 0.5 |
| Model metadata | 0.0 | ✅ 1.0 | ✅ 1.0 | 0.5 |
| Tool descriptors & source | 0.0 | 0.0 | 0.0 | ✅ 1.0 |
| Tool permissions / risk tiers | 0.0 | 0.0 | 0.0 | ✅ 1.0 |
| Runtime autonomy level | 0.0 | 0.0 | 0.0 | ✅ 1.0 |
| Human approval gates | 0.0 | 0.0 | 0.0 | ✅ 1.0 |
| Memory persistence behavior | 0.0 | 0.0 | 0.0 | ✅ 1.0 |
| Credential scope | 0.0 | 0.0 | 0.0 | ✅ 1.0 |
| Inter-agent communication | 0.0 | 0.0 | 0.0 | ✅ 1.0 |
| Audit signals | 0.0 | 0.0 | 0.0 | ✅ 1.0 |
De conclusie is hard: SBOM, AIBOM en MLBOM hebben geen native representatie voor runtime authority. AgentRiskBOM scoort 14 van de 16 dimensies, tegenover 1.0 voor SBOM, 1.5 voor AIBOM en 2.0 voor MLBOM.
Wat AgentRiskBOM toevoegt
AgentRiskBOM is een JSON-schema-gebaseerd artifact dat als additieve laag boven bestaande BOM-standaarden werkt. Het verwijst naar SBOM/AIBOM/MLBOM waar die autoritatief zijn, en voegt velden toe voor:
- Agent identity, welk model, welke prompt, welke versie
- Tool descriptors, welke tools, met welke permissies, uit welke bron
- Tool risk tiers, T1 (read-only) tot T5 (destructive system access)
- Autonomy level, A1 (human-in-the-loop) tot A5 (fully autonomous)
- Memory & data sources, persistentie, retentie, RAG-bronnen met trust labels
- Approval gates, welke acties vereisen menselijke goedkeuring
- Audit signals, prompt logs, tool-call logs, retrieval logs, approval logs
- Credential scope, least-privilege status, rotatie, secret storage
- Inter-agent communication, delegatiebeleid, shared memory, trust domains
De cijfers: 100% vs 20,9%
Het paper evalueert AgentRiskBOM op 13 open-source agents (coding, RAG, multi-agent) met 52 risicoscenario's in 14 categorieën. De resultaten:
- Risk-category visibility: AgentRiskBOM 100%, SBOM-like 10,5%, AIBOM-like 20,9%
- Schema validatie: alle 13 corpus artifacts valideren tegen het JSON Schema
- Authority drift detection: 33 gestructureerde deployment-mutaties (tool toevoegingen, permissie-uitbreidingen, tier escalaties, autonomy verhogingen, logging uitschakeling, approval-gate verwijdering), de diff detector identificeert het correcte wijzigingstype voor alle 33 mutaties
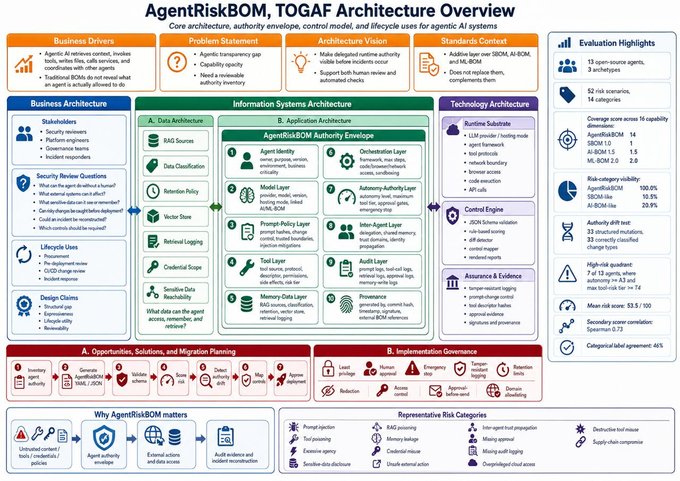
De risicocategorieën die alleen via AgentRiskBOM zichtbaar zijn: excessive agency, unsafe external action, inter-agent trust, missing approval, missing audit logging, overprivileged cloud access, destructive tool misuse, credential misuse, en memory leakage.
De 14 risicocategorieën
Het paper definieert 14 risicocategorieën die samen het agentic threat landscape dekken:
| Categorie | Voorbeeldrisico | Benodigde velden |
|---|---|---|
| Prompt injection | Externe content overschrijft taakinstructies | Trusted input boundaries, mitigations |
| Tool poisoning | Tool metadata veroorzaakt onveilige toolselectie | Tool source, descriptor hash, review date |
| Excessive agency | Agent voert acties uit buiten intended scope | Autonomy level, tool tier, approval, emergency stop |
| Sensitive-data disclosure | Agent lekt private of interne data | Data classification, output controls, logs |
| RAG poisoning | Opgehaalde documenten veranderen agent-gedrag | RAG source labels, provenance, trust boundary |
| Memory leakage | Persistent geheugen slaat gevoelige data op of lekt deze | Memory type, retention policy, access control |
| Credential misuse | Agent opereert met te brede credentials | Credential scope, secret storage, rotation |
| Unsafe external action | Agent verstuurt e-mail, wijzigt systemen | Side effects, external endpoints, approval gates |
| Inter-agent trust | Gedelegeerde agents erven onveilige autoriteit | Delegation policy, shared memory, trust domains |
| Missing audit logging | Incident kan niet worden gereconstrueerd | Prompt, tool-call, retrieval, approval logs |
| Missing approval | Hoog-risico acties zonder menselijke review | Approval rules, tool-risk tier, autonomy level |
| Overprivileged cloud access | Agent gebruikt cloud credentials breder dan taak vereist | Credential scope, least-privilege status |
| Destructive tool misuse | Agent verwijdert, overschrijft of wijzigt kritieke resources | Destructive side effects, permission tier, sandboxing |
| Supply-chain compromise | Agent, model, dependency of tool artifact is vervangen | External BOM references, hashes, signatures |
BIO2/NIS2 implicaties
Voor Nederlandse overheidsorganisaties die agentic AI overwegen, of al gebruiken, heeft dit paper directe compliance-implicaties:
BIO2. De Baseline Informatiebeveiliging Overheid vereist een actueel overzicht van assets, risico's en beheersmaatregelen. AgentRiskBOM levert precies het ontbrekende artifact voor AI-agents: een machine-readable authority-and-risk inventory die aantoont wélke beheersmaatregelen op wélk niveau zijn geïmplementeerd. Zonder zo'n artifact is een BIO2-audit voor agentic AI-systemen onvolledig.
NIS2 / Cyberbeveiligingswet. Artikel 21 vereist passende en evenredige technische, operationele en organisatorische maatregelen. AgentRiskBOM's risk-tier systeem (T1-T5) en autonomy levels (A1-A5) bieden een objectiveerbaar kader om "passend en evenredig" te onderbouwen. De diff detector maakt authority drift aantoonbaar, een capability die voor supply-chain risk management onder NIS2 essentieel is.
EU AI Act. Artikel 9 (risk management system) en Artikel 15 (accuracy, robustness, cybersecurity) vereisen een systematische risico-inventarisatie voor high-risk AI-systemen. AgentRiskBOM's 14 risicocategorieën en 52 scenario's vormen een direct toepasbaar assessment framework.
De kernboodschap
Een dependency inventory vertelt je wélke bibliotheken een agent importeert, maar niet of die agent zonder goedkeuring een e-mail kan versturen, een shell kan aanroepen, naar een repository kan schrijven, gevoelige data kan onthouden, of herstelwerkzaamheden kan delegeren aan een andere agent. AgentRiskBOM maakt die runtime authority zichtbaar vóórdat er een incident plaatsvindt.
Bron: Dutta, S. & Moharir, A.K. (2026). AgentRiskBOM: A Risk-Scoping Security Bill of Materials for Agentic AI Systems. arXiv:2606.21877. IEEE.
AgentRiskBOM: Waarom SBOM en AIBOM niet genoeg zijn voor agentic AI
Dit artikel is exclusief beschikbaar voor nieuwsbrief-abonnees. Schrijf je in voor toegang tot 880+ artikelen.
Geen spam. Uitschrijven op elk moment.
AI & Security Intelligence
Wekelijkse nieuwsbrief met AI updates, security alerts en compliance inzichten, direct in uw inbox.
Security & AI Operating Model
Advisory met executiekracht
Van BIO2 en NIS2 tot EU AI Act, embedded in uw operating model, niet als extern project. Maandelijks opzegbaar, met assessments als bewijsvoering.