CEDAR-42001: Waarom ISO 42001-conformiteit alleen niet genoeg is voor AI-veiligheid
ISO/IEC 42001:2023 is de internationale standaard voor AI management systemen (AIMS). Organisaties laten zich er graag tegen certificeren, het is tastbaar bewijs van "responsible AI." Maar een paper van Ben Gurion University laat zien dat conformiteit alleen een gevaarlijke illusie van veiligheid creëert.
CEDAR-42001: From ISO/IEC 42001 Conformity to Architecture-Aware, Audit-Visible Assurance Posture for AI Cyber-Physical Systems (Surve, Shabtai & Elovici, 2026) legt een fundamentele beslissingsgap bloot: je kunt volledig conform zijn aan ISO 42001 en tóch onvoldoende assurance hebben op de lagen die er echt toe doen.
De Cruise-casus: conform maar onveilig
Het paper opent met de Cruise robotaxi-incident van oktober 2023. Een voetganger werd in het pad van een Cruise-voertuig geslingerd door een ander voertuig. Het Cruise-voertuig stopte, maar initieerde vervolgens een geprogrammeerde post-collision pullover terwijl de voetganger zich nog onder het voertuig bevond.
De oorzaken doorsneden alle lagen van het systeem:
- Sensing & perception: het voertuig had geen adequate representatie van de positie van de voetganger
- Decision-making & control: de beslissingslogica selecteerde een onveilige respons op een onverwachte toestand
- Human oversight: remote assistance kon niet ingrijpen voordat de manoeuvre was voltooid
- Governance: onderzoeken identificeerden tekortkomingen in organisatorische communicatie en incident-rapportage
De les: AI-CPS assurance kan niet worden gereduceerd tot óf technische foutanalyse óf management-systeem conformiteit. Je hebt beide nodig, en je moet weten op welke laag een zwakte zit.
De beslissingsgap van ISO 42001
Het probleem met ISO 42001 is structureel. De standaard is georganiseerd rond management-systeemfuncties, context, leiderschap, planning, ondersteuning, operatie, prestatie-evaluatie, verbetering, niet rond de architectuurlagen van een AI-systeem. Een conformiteitsoordeel vertelt je:
- ✅ Of een AIMS aan de eisen voldoet
- ❌ Niet welke systeemlagen geraakt zijn
- ❌ Niet of praktijken volwassen genoeg zijn voor hun risicocontext
- ❌ Niet welke laag-specifieke acties moeten volgen
CEDAR-42001 dicht deze gap met een twee-fase methode:
Stage A, behoudt de conformiteitsbepaling (conform / minor nonconformity / major nonconformity / opportunity for improvement)
Stage B, voegt vier outputs toe aan elke audit-rij:
- Architecturale attributie, aan welke governance-laag of AI-CPS laag is deze bevinding gekoppeld? (governance, sensing, perception, decision-making, control, actuation, human oversight, cross-layer)
- Vijfdimensionaal maturity profiel, Traceability, Operationalization, Monitoring, Improvement, Cross-layer Integration, elk gescoord 0-4, met identificatie van de binding constraint
- Risico-proportionele target maturity, welk maturity-niveau is vereist gezien de CPS impact en safety/security criticality?
- Rulebook-derived action recommendation, corrective, improvement, assurance-strengthening, sustainment, of evidence-acquisition
De cijfers: 89,9% conform, 34,3% high-assurance
Het paper evalueert CEDAR-42001 op een synthetisch AIMS voor Meridian Robotics, een fictieve organisatie die autonome mobiele robots ontwikkelt en opereert. De 159 audit-vragen werden volledig gecodeerd tegen een gestructureerd evidence corpus.
De resultaten:
| Metriek | Waarde |
|---|---|
| Conforme audit-rijen | 89,9% |
| Conforme rijen die baseline high-assurance bereiken | 34,3% |
| Spreiding over alternatieve operationalisaties | 22,4%, 46,2% |
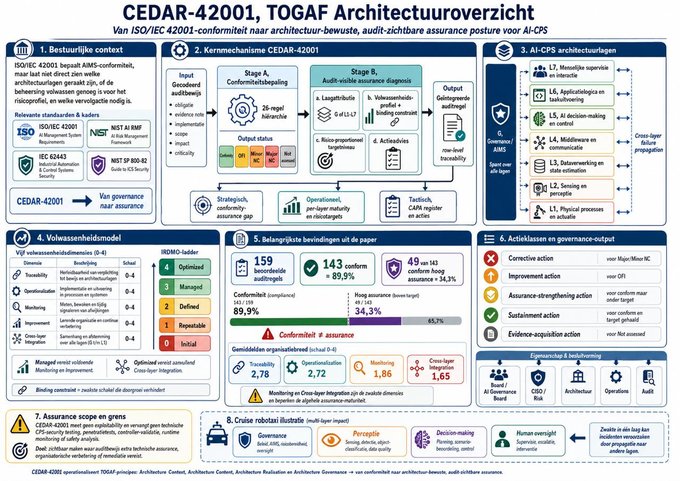
De kernbevinding: bijna 90% is conform, maar slechts een derde bereikt het minimumniveau voor high-assurance.
Dit is de conformity-assurance gap: het verschil tussen "voldoet aan de standaard" en "is daadwerkelijk veilig genoeg voor deze toepassing."
De vijf maturity-dimensies
CEDAR-42001's maturity-model is het operationele hart van Stage B:
| Dimensie | Wat het meet |
|---|---|
| Traceability | Zijn verantwoordelijkheden, beslissingen, bewijs en wijzigingen gekoppeld aan de governed obligation? |
| Operationalization | Wordt de gedocumenteerde praktijk consistent uitgevoerd binnen de beoogde scope? |
| Monitoring | Leveren indicatoren, reviews of observaties bewijs van werking en effectiviteit? |
| Improvement | Leiden geïdentificeerde tekortkomingen tot gecontroleerde verandering en organisatorisch leren? |
| Cross-layer Integration | Is de praktijk gecoördineerd over de relevante governance- en AI-CPS-lagen? |
De 17-regel gate mapt het resulterende profiel naar een maturity-niveau: Initial → Repeatable → Defined → Managed → Optimized. De binding constraint is de onvervulde score of gate die progressie blokkeert.
BIO2/NIS2 implicaties
Voor Nederlandse organisaties die AI-systemen met fysieke impact beheren, denk aan verkeersmanagement, industriële automatisering, medische systemen, is CEDAR-42001 direct relevant:
BIO2. De Baseline vereist risicomanagement en aantoonbare beheersing. CEDAR-42001's maturity-profiel per architectuurlaag maakt BIO2-audits voor AI-CPS objectiveerbaar: in plaats van "we hebben een AIMS" kun je aantonen op welke lagen je wél en niet high-assurance hebt, met concrete acties per laag.
NIS2. Artikel 21 vereist passende maatregelen voor de beveiliging van netwerk- en informatiesystemen. Voor AI-CPS in vitale sectoren is "we zijn ISO 42001 gecertificeerd" onvoldoende, CEDAR-42001 levert het bewijs dat je weet wáár je zwaktes zitten en wat je eraan doet.
EU AI Act. High-risk AI-systemen vereisen een risk management system (Art. 9) en technical documentation (Art. 11). CEDAR-42001's traceerbare audit-rijen, van evidence naar maturity naar actie, zijn direct inzetbaar als onderbouwing.
De kernboodschap
ISO 42001-conformiteit is een management-systeem vinkje. CEDAR-42001 maakt zichtbaar of dat vinkje ook betekent dat je AI-systeem veilig is op de lagen die er echt toe doen, sensing, decision-making, control, en human oversight. Voor AI-CPS is dat het verschil tussen een certificaat aan de muur en daadwerkelijke veiligheid.
Bron: Surve, P.P., Shabtai, A. & Elovici, Y. (2026). CEDAR-42001: From ISO/IEC 42001 Conformity to Architecture-Aware, Audit-Visible Assurance Posture for AI Cyber-Physical Systems. arXiv:2606.21276. Ben Gurion University of the Negev.
CEDAR-42001: Waarom ISO 42001-conformiteit alleen niet genoeg is voor AI-veiligheid
Dit artikel is exclusief beschikbaar voor nieuwsbrief-abonnees. Schrijf je in voor toegang tot 880+ artikelen.
Geen spam. Uitschrijven op elk moment.
AI & Security Intelligence
Wekelijkse nieuwsbrief met AI updates, security alerts en compliance inzichten, direct in uw inbox.
Security & AI Operating Model
Advisory met executiekracht
Van BIO2 en NIS2 tot EU AI Act, embedded in uw operating model, niet als extern project. Maandelijks opzegbaar, met assessments als bewijsvoering.